Domain blickfang24.de kaufen?
Wir ziehen mit dem Projekt
blickfang24.de um.
Sind Sie am Kauf der Domain
blickfang24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain blickfang24.de kaufen?
Was bedeutet TPM?
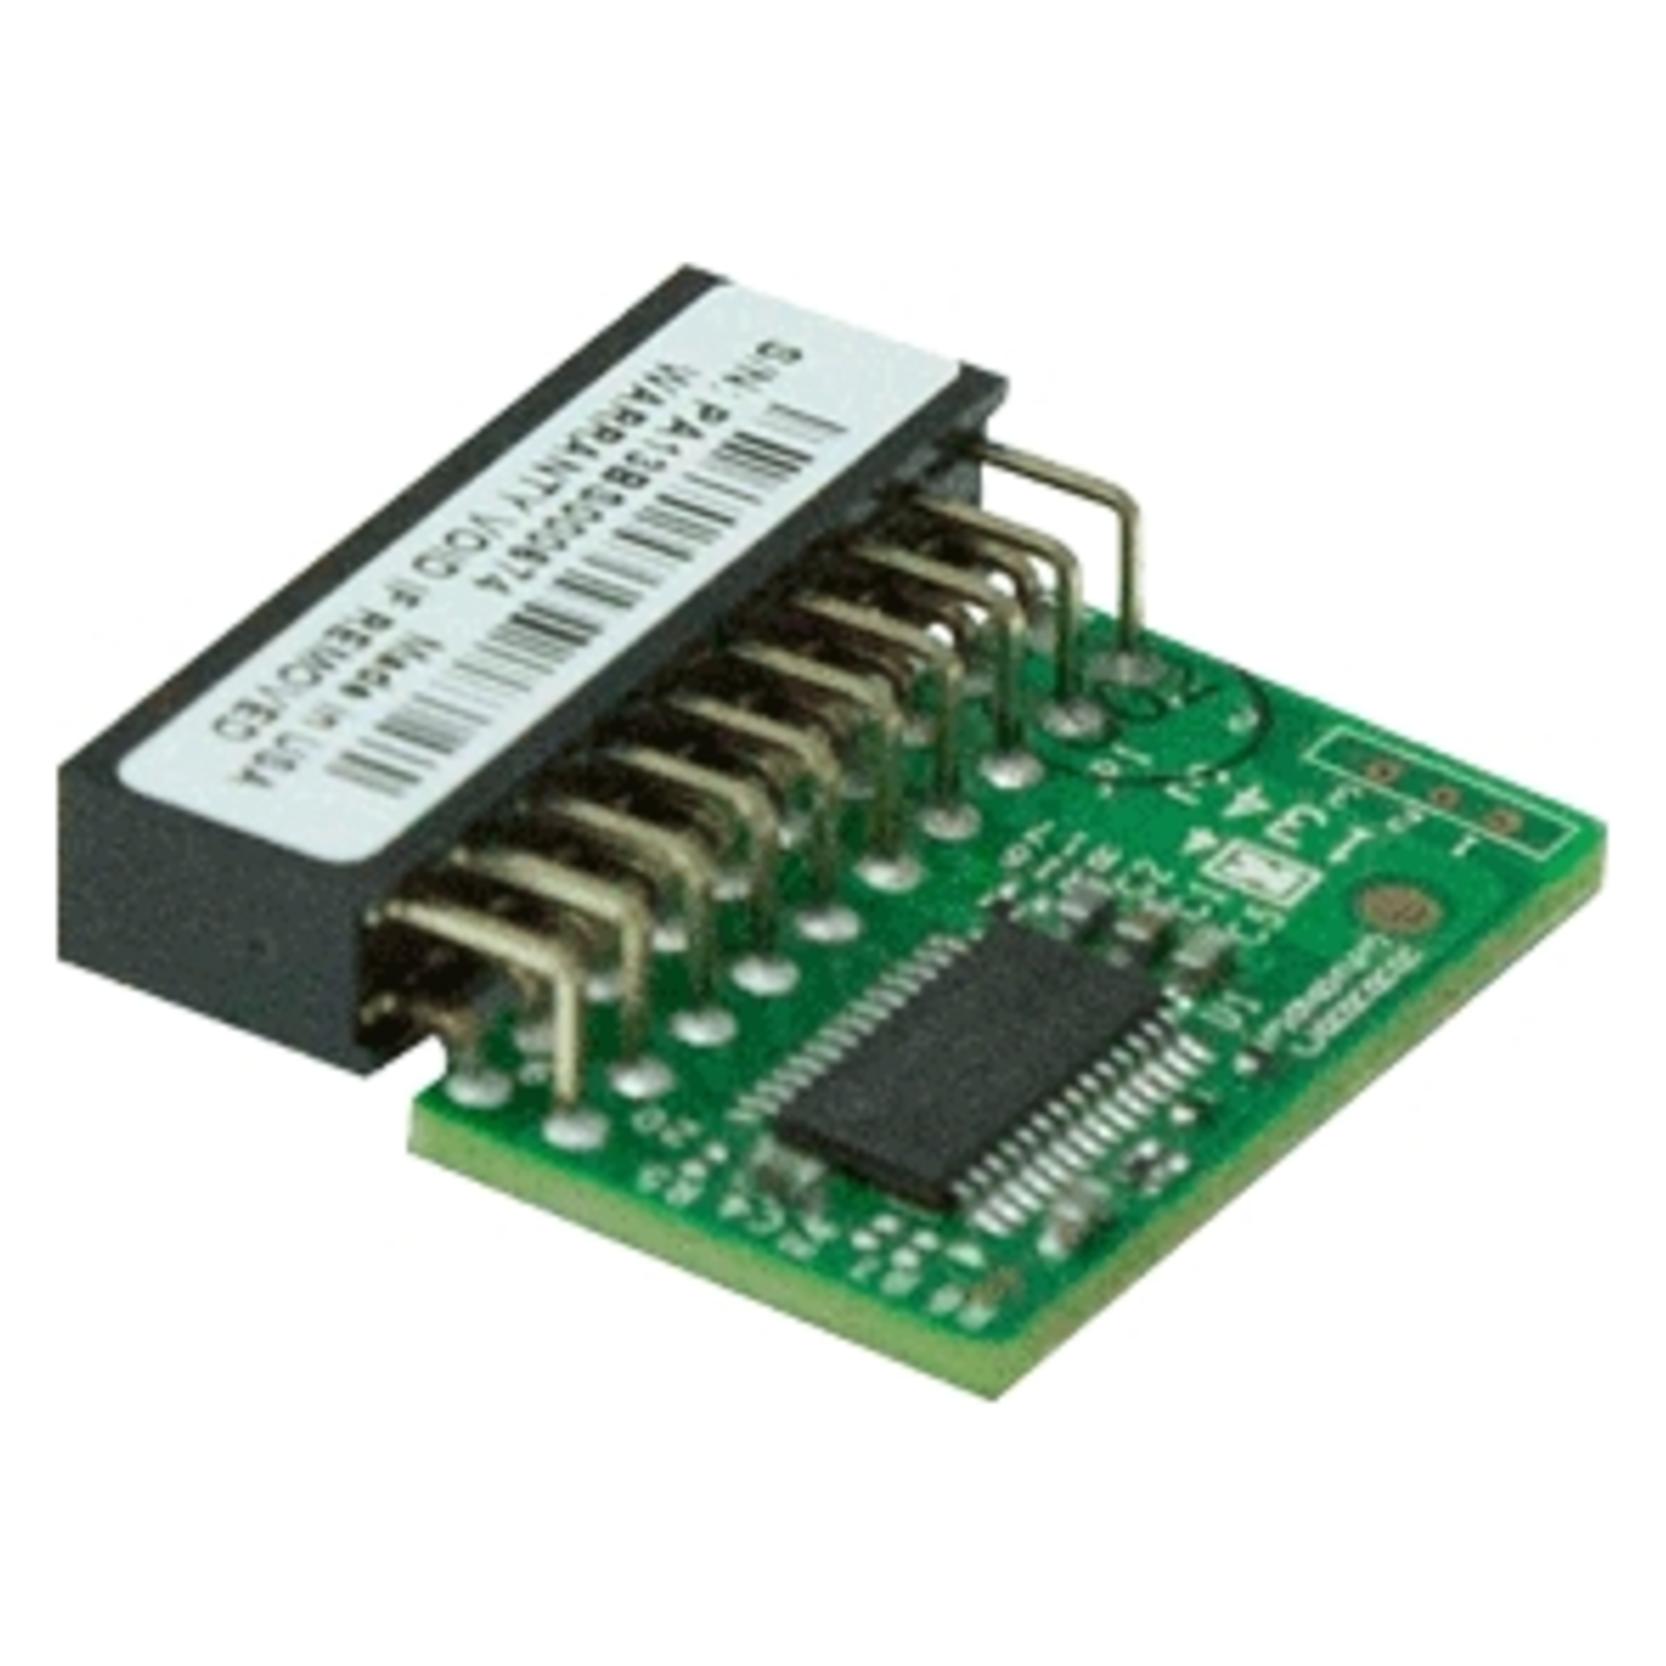
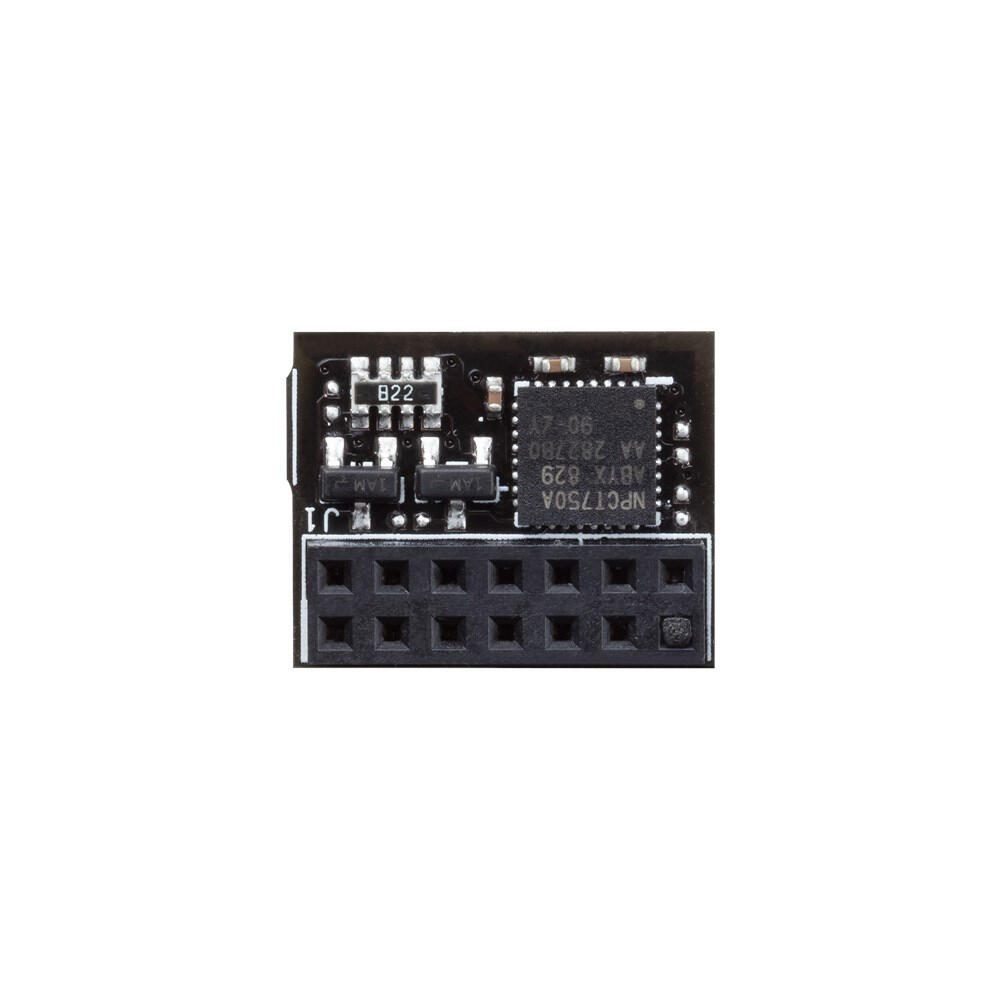
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Raum für KreativitätRaum für Kreativität , Ob im Großunternehmen, Forschungslabor, Co-Working-Space, Atelier oder in der Produktionshalle - die Welt der Arbeit verändert sich heute in höherem Tempo als je zuvor. Die Architektur reagiert darauf mit flexiblen Arbeitswelten, die Kreativität fördern und die Werte des Unternehmens in den Mittelpunkt stellen. Von der Rückzugsnische zum Marktplatz für Ideen schafft sie Identifikationsräume und Orte der formellen und informellen Zusammenarbeit. Gerade weil hybrides Arbeiten inzwischen in vielen Bereichen zur Selbstverständlichkeit geworden ist, braucht es gebaute Umgebungen, die auf alle Varianten des internen wie interdisziplinären Austauschs und der Kommunikationsmöglichkeiten der NutzerInnen eingehen. Biophile Innenraumgestaltung ist dabei ebenso wichtig wie der Einsatz von nachhaltigen Werkstoffen. Das gilt für vielfältige Raumkonstellationen in der Unternehmenswelt, im Mixed-Use und Co-Working-Space, wie auch im Handwerk, der Produktion und der Forschung. Das Kompendium 'Raum für Kreativität. Arbeitswelten im Wandel.' widmet sich rund 40 sorgfältig ausgewählten Projekten, die sowohl dem konzentrierten Arbeiten, als auch dem kommunikativen, interdisziplinären Wissenstransfer Raum geben und den Menschen als Dreh- und Angelpunkt in einem hybriden Arbeitsumfeld sehen. Die innovativen Beispiele zukunftsfähiger Büro-, Labor-, Produktions- und Atelierstrukturen verdeutlichen zudem, wie wichtig Authentizität und Identifikation für den Erfolg jeder Aufgabe sind und wie diese sich in durchdachter Architektur und bewusst gestalteter Innenarchitektur widerspiegeln. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250321, Titel der Reihe: einszuhundert##, Redaktion: Schlüter, Mariella, Edition: NED, Seitenzahl/Blattzahl: 280, Keyword: Architektur; Atelier; Büro; Co-Working Space; Corporate Architecture; Forschung; Labor; Mixed-Use; Nachhaltigkeit; Produktionshalle; Unternehmensarchitektur; Werkstatt, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 287, Breite: 222, Höhe: 27, Gewicht: 1200, Produktform: Gebunden,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **


Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Raum für KreativitätRaum für Kreativität , Ob im Großunternehmen, Forschungslabor, Co-Working-Space, Atelier oder in der Produktionshalle - die Welt der Arbeit verändert sich heute in höherem Tempo als je zuvor. Die Architektur reagiert darauf mit flexiblen Arbeitswelten, die Kreativität fördern und die Werte des Unternehmens in den Mittelpunkt stellen. Von der Rückzugsnische zum Marktplatz für Ideen schafft sie Identifikationsräume und Orte der formellen und informellen Zusammenarbeit. Gerade weil hybrides Arbeiten inzwischen in vielen Bereichen zur Selbstverständlichkeit geworden ist, braucht es gebaute Umgebungen, die auf alle Varianten des internen wie interdisziplinären Austauschs und der Kommunikationsmöglichkeiten der NutzerInnen eingehen. Biophile Innenraumgestaltung ist dabei ebenso wichtig wie der Einsatz von nachhaltigen Werkstoffen. Das gilt für vielfältige Raumkonstellationen in der Unternehmenswelt, im Mixed-Use und Co-Working-Space, wie auch im Handwerk, der Produktion und der Forschung. Das Kompendium 'Raum für Kreativität. Arbeitswelten im Wandel.' widmet sich rund 40 sorgfältig ausgewählten Projekten, die sowohl dem konzentrierten Arbeiten, als auch dem kommunikativen, interdisziplinären Wissenstransfer Raum geben und den Menschen als Dreh- und Angelpunkt in einem hybriden Arbeitsumfeld sehen. Die innovativen Beispiele zukunftsfähiger Büro-, Labor-, Produktions- und Atelierstrukturen verdeutlichen zudem, wie wichtig Authentizität und Identifikation für den Erfolg jeder Aufgabe sind und wie diese sich in durchdachter Architektur und bewusst gestalteter Innenarchitektur widerspiegeln. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250321, Titel der Reihe: einszuhundert##, Redaktion: Schlüter, Mariella, Edition: NED, Seitenzahl/Blattzahl: 280, Keyword: Architektur; Atelier; Büro; Co-Working Space; Corporate Architecture; Forschung; Labor; Mixed-Use; Nachhaltigkeit; Produktionshalle; Unternehmensarchitektur; Werkstatt, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 287, Breite: 222, Höhe: 27, Gewicht: 1200, Produktform: Gebunden,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für Tpm
-
ASROCK TPM-SPI ModuleKonform zur TPM-Hauptspezifikation, Familie "2.0", Level 00, Revision 01.16 - SPI-Schnittstelle - TPM 2.0 - 13-poliger Anschluss - Erfüllt die Zertifizierungskriterien von Intel TXT, Microsoft Windows und Google Chromebook für eine erfolgreiche Plattformqualifizierung - Zufallszahlengenerator (RNG) gemäß NIST SP800-90A - Volle Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Standard (-20..+85°C) und Erweiterter Temperaturbereich (-40..+85°C) - PG-VQFN-32-13 oder PG-UQFN-32-1 Gehäuse - Pin-kompatibel zu OPTIGA™ TPM SLB 9670 TPM1.2 Version - Optimiert für batteriebetriebene Geräte: geringe Standby-Stromaufnahme (typ. 110µA) - 24 PCRs (SHA-1 oder SHA-256) - 7206 Byte freier NV-Speicher - Bis zu 3 geladene Sitzungen (TPM_PT_HR_LOADED_MIN) - Bis zu 64 aktive Sitzungen (TPM_PT_ACTIVE_SESSIONS_MAX) - Bis zu 3 geladene transiente Objekte (TPM_PT_HR_TRANSIENT_MIN) - Bis zu 7 geladene persistente Objekte (TPM_PT_HR_PERSISTENT_MIN) - Bis zu 8 NV-Zähler - Bis zu 1 kByte für Befehlsparameter und Antwortparameter - 1280 Byte E/A-Puffer13,85 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.